Sécurisez l’IA, des données à l’exécution, avec F5 et Forcepoint
Améliorez la conformité et la gouvernance de l’IA grâce à une sécurité de l’IA fondée sur les données et à l’application de règles lors de l’exécution.
L’adoption de l’IA accroît les risques liés à la gouvernance, à la conformité et à la sécurité
L’adoption de l’IA s’accélère à mesure que les gouvernements, les entreprises et les organisations déploient des assistants d’IA générative, des agents et des workflows autonomes afin de bénéficier d’un avantage concurrentiel. Cependant, la plupart des organisations ne disposent toujours pas de la visibilité et des contrôles à l’exécution nécessaires pour sécuriser correctement les modèles et agents d’IA, et encore moins pour les gouverner. Les modèles traditionnels de sécurité et de gouvernance opérationnelle n’ont pas été conçus pour répondre aux besoins d’ingestion de données de l’IA, à ses comportements imprévisibles et dynamiques, ni à l’évolution constante des risques d’exposition.
Trois défis courants liés à l’IA
Lorsqu’elles cherchent à encadrer l’IA de manière sécurisée afin d’améliorer la conformité et de réduire les risques de sécurité, la plupart des organisations sont confrontées à trois défis courants :
- Manque de visibilité sur les données : Les organisations n’ont pas une vision complète des données existantes, de leur emplacement ni des systèmes d’IA qui peuvent y accéder.
- Contrôles cloisonnés : La sécurité des données, la sécurité des applications et la gouvernance de l’IA sont généralement gérées de manière cloisonnée, ce qui crée des écarts entre l’intention des politiques, leur mise en œuvre et le comportement réel de l’IA.
- Aucune garantie à l’exécution: les équipes de sécurité ne peuvent pas vérifier que les systèmes d’IA se comportent de manière sûre une fois déployés, ce qui accroît les risques d’exposition des données ou de résultats préjudiciables involontaires.
Élaborer un cadre pour le cycle de vie de la sécurité de l’IA
À mesure que les organisations déploient l’IA, il est nécessaire d’améliorer les approches en matière de sécurité de l’IA et de réduire les risques opérationnels. Le cycle de vie de la sécurité de l’IA commence par garantir l’intégrité des données, puis évolue vers la sécurité à l’exécution afin d’améliorer la gouvernance, dans le cadre d’un cycle continu d’évaluation et d’amélioration.
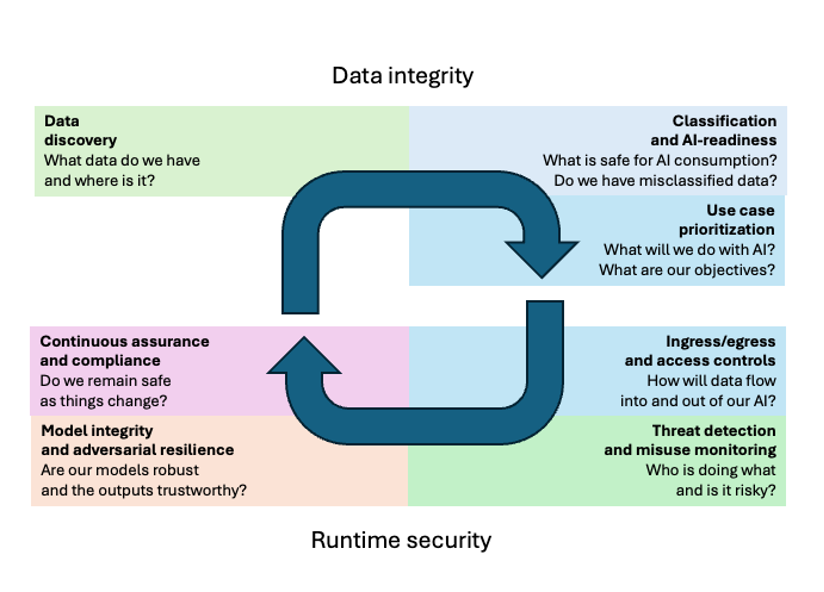
Ensemble, F5 et Forcepoint proposent des solutions qui aident les organisations à mettre en place un cycle de vie continu de la sécurité de l’IA, afin de garantir des opérations d’IA mieux gouvernées et davantage conformes aux exigences réglementaires.
Garantir l’intégrité des données de l’IA
Avant que l’IA puisse fonctionner de manière sûre et fiable, les organisations doivent savoir de quelles données elles disposent, comment les classifier et si elles sont prêtes à être utilisées par l’IA.
- Découverte des données
Les organisations commencent par recenser les données structurées et non structurées dans le cloud, les applications SaaS, les terminaux et les plateformes de données afin d’établir un état des lieux factuel de l’exposition des données pertinentes pour l’IA. - Classification des données
Les données doivent être classifiées à l’aide de méthodes explicables et auditables afin que leur sensibilité, leur pertinence réglementaire et leur importance pour l’entreprise soient clairement comprises. Cela permet de les gouverner de manière appropriée. - Priorisation des cas d’usage
Tous les cas d’usage de l’IA ne présentent pas le même niveau de risque. Les organisations doivent déterminer quels workflows d’IA présentent le plus grand risque pour l’entreprise en fonction de la sensibilité des données, de leur exposition et de leur utilisation. Les équipes de sécurité peuvent ainsi se concentrer en priorité sur les risques liés à l’IA ayant le plus fort impact.
Les fonctionnalités de gestion de la posture de sécurité des données (DSPM) nativement basées sur l’IA de Forcepoint, qui couvrent la découverte et la classification des données, aident les organisations à combler le fossé entre visibilité et contrôle afin d’identifier les risques cachés dans les données qui alimentent leurs solutions d’IA.
Sécuriser les opérations d’exécution de l’IA
Une fois l’intégrité des données établie, les organisations ont besoin de protections à l’exécution et de données de télémétrie pour aider les équipes de sécurité à valider en continu le comportement de l’IA dans le cadre du cycle de vie de la sécurité de l’IA. Cela comprend :
- Contrôle des entrées, des sorties et des accès
Les organisations doivent appliquer des contrôles aux interactions avec l’IA au moment où elles se produisent, afin de régir les données qui peuvent entrer dans les systèmes d’IA ou en sortir, ainsi que les personnes ou les entités qui peuvent y accéder, et de garantir que ces systèmes fonctionnent dans des limites clairement définies. - Détection des menaces et surveillance des utilisations abusives
Les équipes de sécurité doivent surveiller en permanence les systèmes d’IA afin de détecter les utilisations abusives, les comportements anormaux et les signes de compromission, ce qui permet une détection plus rapide et une meilleure compréhension des risques. - Intégrité des modèles et résilience face aux attaques adverses
Pour prévenir les abus, les organisations doivent protéger les modèles contre les manipulations adverses, l’empoisonnement et la dérive de leur intégrité, afin que les systèmes d’IA restent fiables, prévisibles et sûrs. - Assurance continue
Pour répondre aux besoins des responsables de la sécurité, des conseils d’administration et des autorités de réglementation, la sécurité de l’IA doit être évaluée en continu au moyen de la télémétrie, de la validation des politiques et de preuves opérationnelles attestant à la fois de la conformité et des mesures correctives.
F5 veille à ce que les systèmes d’IA restent résilients, fiables et conformes aux exigences de gouvernance de l’entreprise à mesure qu’ils évoluent dans les environnements de production. Grâce à des garde-fous pour l’IA, à des exercices de red teaming et à des protections au niveau de la couche applicative, F5 permet aux organisations de tester, de surveiller et de faire appliquer des politiques dans l’ensemble des applications, API, modèles et agents d’IA. Avec la plateforme F5 AI Security Platform, les organisations peuvent détecter les abus d’invite, empêcher l’exfiltration de données et identifier les vulnérabilités avant qu’elles ne puissent être exploitées.
Adoptez l’IA en toute sécurité avec F5 et Forcepoint
En collaborant, F5 et Forcepoint offrent aux entreprises une approche pragmatique pour adopter l’IA sans avoir à reconstruire leur architecture de sécurité. En associant le leadership de Forcepoint en matière de découverte et de classification des données à l’expertise de F5 dans la protection des applications d’IA, les garde-fous et les tests contradictoires, les organisations peuvent sécuriser l’IA tout au long de son cycle de vie, depuis la compréhension initiale des données jusqu’à la protection lors de l’exécution et à l’assurance continue.
En savoir plus sur F5 AI Guardrails, F5 AI Red Team et F5 AI Remediate pour la protection de l’IA lors de l’exécution.
En savoir plus sur le partenariat entre F5 et Forcepoint.
PRINCIPAUX AVANTAGES
Réduisez les risques opérationnels tout au long du cycle de vie de l’IA
Identifiez, classifiez et contrôlez les données transmises à vos applications d’IA, et appliquez des politiques d’exécution afin de réduire les risques d’exposition des données et de génération de contenus préjudiciables.
Renforcez la sécurité des données pour l’IA
Empêchez l’IA d’ingérer des données inappropriées ou sensibles en identifiant et en classifiant les informations, en surveillant l’utilisation des données et en sécurisant les réponses de l’IA.
Assurez la gouvernance et la conformité de l’IA
Appliquez des politiques relatives à l’IA et aux données conformes aux exigences réglementaires, tout en veillant à ce que les opérations et les résultats ne mettent pas votre organisation en danger.