F5 AI Security Platform
Pour une maîtrise continue des risques liés à l’IA, F5 propose la plateforme la plus adaptable pour sécuriser les applications, services, modèles et agents d’IA.
Les erreurs de l’IA font boule de neige et la une des médias
Lorsque les systèmes d’IA agissent à la vitesse des machines avec des droits d’accès supérieurs à ceux des utilisateurs les plus sur-privilégiés, les erreurs s’enchaînent jusqu’à faire la une. Mais dès que vous fixez une limite, les utilisateurs apprennent à la contourner, les attaquants à l’exploiter, et les agents amplifient ces deux phénomènes. Maîtriser les risques liés à l’IA exige un contrôle continu : une capacité permanente à définir, observer, évaluer et appliquer des mesures de contrôle adaptées aux risques propres à chaque organisation et à ses besoins métier.
Éliminez les incertitudes en matière de sécurité de l’IA
Sécurité des applications d’IA
Sécurisez et renforcez les systèmes d’IA déployés grâce à un cycle continu de tests et de protection à l’exécution, adapté aux besoins spécifiques de votre entreprise.
- Protégez-vous contre les menaces à l’exécution, telles que les injections de prompts et les contournements des garde-fous, avec une efficacité de référence sur le marché
- Renforcez vos défenses grâce à des exercices continus de red teaming et corrigez automatiquement les vulnérabilités découvertes
- Créez des politiques sur mesure et des contrôles à l’exécution en langage naturel
Sécurité des agents IA
Découvrez, classez et encadrez l’utilisation de l’IA au sein de votre organisation par les utilisateurs, les agents et les services tiers.
- Classez les workflows d’IA selon leur finalité pour obtenir une visibilité approfondie sur l’utilisation de l’IA dans l’ensemble de l’entreprise
- Identifiez et surveillez en continu l’utilisation non autorisée de l’IA, les outils d’IA approuvés et les serveurs MCP dans les workflows de l’entreprise
- Mettez la gouvernance en pratique grâce à des contrôles contraignants pour bloquer ou masquer les contenus sensibles et encadrer l’utilisation des outils par les agents
Fonctionnalités clés
Personnalisation sans complexité
Créez des commandes sur mesure en langage naturel
Visibilité sur les effectifs d’IA
Identifiez, classez et surveillez les usages à risque de l’IA
Tests d’intrusion automatisés
Détectez et corrigez les failles de l’IA avant que les attaquants n’adaptent leurs méthodes
Sécurité des agents
Sécurisez et encadrez les actions des agents et les appels aux outils
Prévention des pertes de données
Interceptez les données sensibles dans les interactions avec les agents et les modèles d’IA
Flexibilité de déploiement
Déployez une IA privée dans un cloud public, un cloud privé ou sur site
Architecture indépendante des modèles
Des contrôles de politique cohérents pour tous les modèles publics et privés
Registre des risques liés aux modèles
Éclairez le choix des modèles grâce aux résultats des évaluations de sécurité.
AI Security Platform
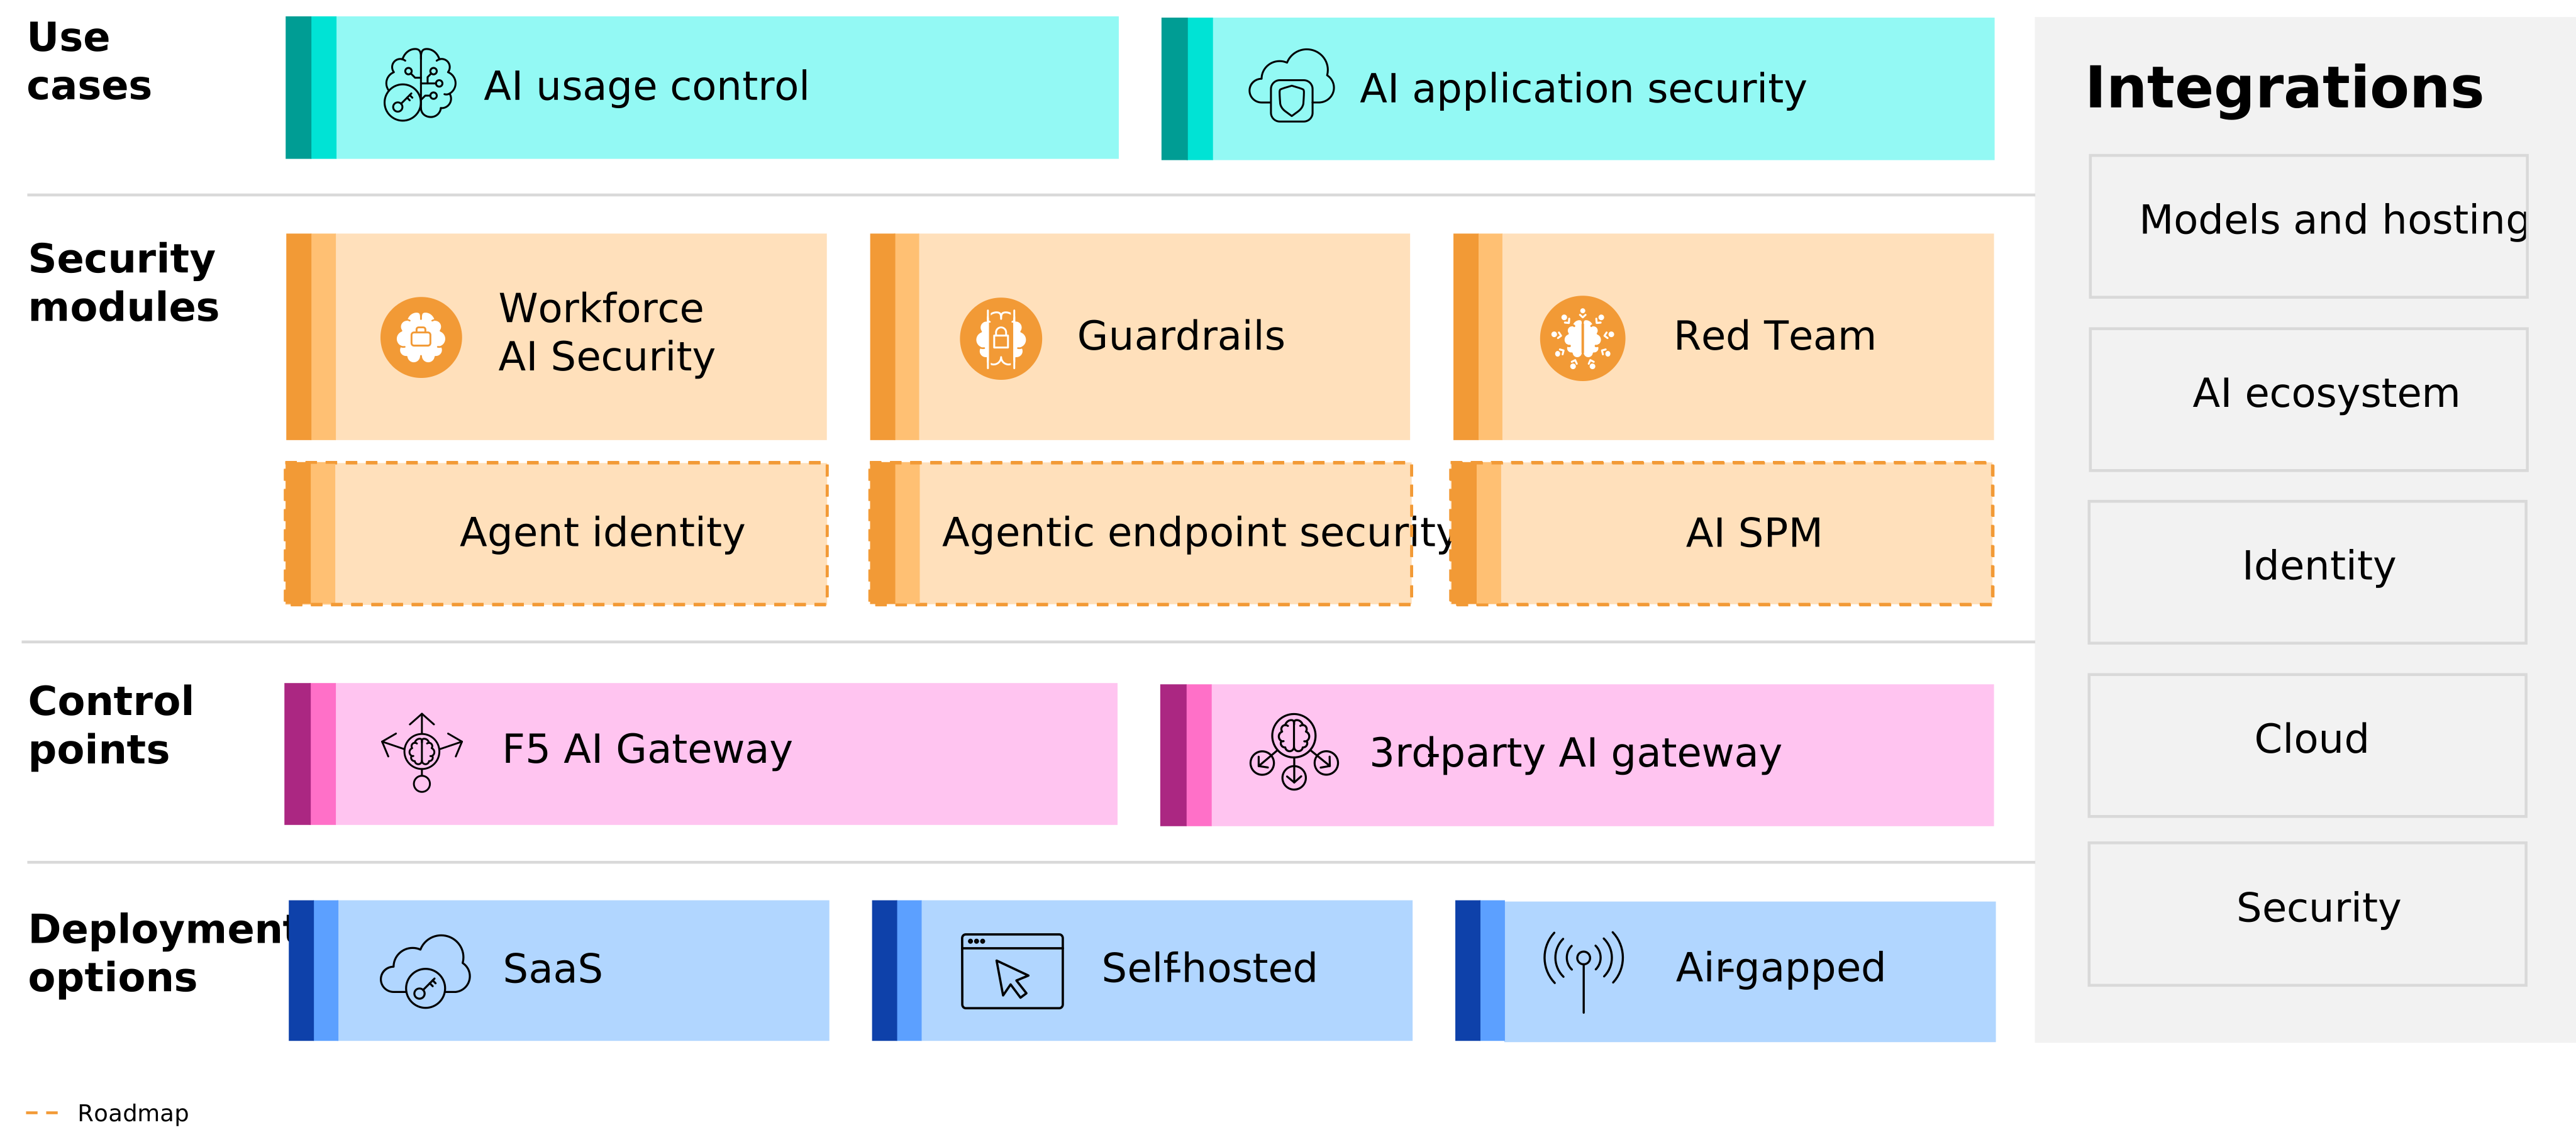
Déployez en toute flexibilité pour répondre à tous les besoins en matière de confidentialité
Cloud public
Déployez sur AWS, Azure ou GCP en vous intégrant de manière transparente à votre infrastructure cloud et à vos workflows existants.
Cloud hybride
Couvrez les environnements sur site et cloud grâce à une application unifiée des politiques.
Cloud privé
Gardez le contrôle total de la sécurité de l’IA au sein de votre infrastructure privée, sans appels sortants vers l’extérieur.
Sur site, isolé du réseau
Opérez dans des environnements entièrement isolés, sans aucune connexion externe.
Ressources
Démonstrations et vidéos
Blogs
Webinaires
Analyses et rapports
Alliances technologiques
Une sécurité renforcée pour l’IA avec vos partenaires de confiance
F5 s’intègre aux solutions des principaux fournisseurs de sécurité et d’IA pour étendre la protection à l’ensemble du cycle de vie. Ces solutions conjointes sécurisent les données, les modèles et les API qui les relient, pour une IA performante, encadrée et sous votre contrôle.
Questions fréquentes
Une plateforme de sécurité de l’IA centralise la protection à l’exécution, la gouvernance et l’observabilité des modèles, des applications et des agents d’IA. Elle protège les grands modèles de langage (LLM) de l’entreprise en surveillant chaque interaction et en bloquant les menaces telles que l’injection de prompts, les fuites de données et d’autres types de contenus préjudiciables générés. Contrairement aux solutions ponctuelles, une plateforme de sécurité de l’IA réunit des fonctionnalités qui se renforcent mutuellement : les tests adversariaux permettent par exemple d’améliorer les défenses à l’exécution, tandis que la découverte des ressources d’IA permet d’identifier les modèles à soumettre en priorité à des tests de sécurité en fonction de leur adoption par les collaborateurs. Cette approche intégrée offre une défense plus robuste, que des outils disparates ne peuvent tout simplement pas égaler.
Les outils open source de sécurité de l’IA constituent un point de départ, mais nécessitent une solide expertise interne pour être configurés, déployés et maintenus. Leur développement repose sur la communauté, ce qui se traduit souvent par des mises à jour moins fréquentes, un choix limité de modèles prêts à l’emploi pour répondre aux exigences de conformité et des lacunes dans les pistes d’audit requises dans les secteurs réglementés.
Les outils commerciaux de sécurité de l’IA offrent des fonctionnalités de niveau entreprise, notamment des recherches dédiées sur les menaces, des mises à jour régulières pour contrer les nouvelles techniques d’attaque et des contrôles de conformité prêts à l’emploi, indispensables aux charges de travail d’IA en entreprise.
La gouvernance de l’IA désigne l’ensemble des politiques, des contrôles et des mécanismes de supervision qui garantissent que les systèmes d’IA respectent les normes de l’organisation et les réglementations. Elle consiste notamment à définir les interactions autorisées entre l’IA, les utilisateurs et les données, à conserver des journaux d’activité de l’IA prêts pour les audits et à aligner les déploiements sur les cadres de gestion des risques et les obligations de conformité propres à l’organisation. La F5 AI Security Platform aide les équipes à mettre en œuvre la gouvernance de l’IA grâce à une application personnalisable des politiques, adaptée aux catégories de risques spécifiques, tout en garantissant l’auditabilité de chaque action effectuée par un modèle, un utilisateur ou un agent.
Les plateformes de sécurité de l’IA sont spécialement conçues pour sécuriser et gouverner les charges de travail d’IA en entreprise, et non pour assurer une sécurité globale et une surveillance de l’activité des utilisateurs. Les menaces réseau traditionnelles se trouvent dans les paquets et les données, tandis que les menaces liées à l’IA se nichent dans les mots et les tokens échangés entre les utilisateurs, les agents et les modèles. Les solutions de cybersécurité traditionnelles doivent être utilisées conjointement avec des outils dédiés à la sécurité de l’IA pour mettre en œuvre une approche efficace de défense en profondeur.
Les garde-fous mis en place par les fournisseurs de modèles constituent généralement une protection de base conçue pour répondre à leurs obligations de conformité et à leur tolérance au risque, plutôt qu’une protection adaptable à l’ensemble des cas d’usage et des définitions du risque propres aux entreprises. Lors de tests récents menés par SecureIQLab pour évaluer les garde-fous intégrés aux modèles de fondation face à des attaques sophistiquées visant l’IA, environ 13 % des attaques ont été bloquées avec succès. Les fournisseurs de modèles peuvent proposer des contrôles de sécurité limités, mais leur efficacité ne répond pas aux exigences de la plupart des charges de travail en entreprise. De plus, ces contrôles sont souvent réservés à certains modèles, au lieu de couvrir l’ensemble du parc d’IA d’une organisation.