Qu’est-ce que l’application des politiques ?
L’application des politiques est le processus qui consiste à gérer la connectivité, l’accès et l’utilisation des réseaux et des applications conformément à une ou plusieurs politiques définissant les conditions dans lesquelles l’accès est autorisé.
Qu’est-ce que l’application des politiques ?
Dans le domaine informatique, l’application des politiques désigne généralement la création, la catégorisation, la gestion, la surveillance et l’exécution automatisée d’un ensemble précis d’exigences relatives à l’utilisation d’un ordinateur ou d’un réseau de communication, c’est-à-dire non seulement l’application des politiques, mais aussi, plus généralement, leur définition, leur mise en œuvre et leur gestion.
Les politiques peuvent porter sur pratiquement tous les paramètres liés aux questions « qui, quoi, où, quand, comment ou pourquoi », notamment qui peut accéder aux ressources, quand, depuis quel endroit, à l’aide de quels appareils ou logiciels, ce que l’utilisateur peut ou ne peut pas faire une fois l’accès accordé, pendant combien de temps, et avec quels mécanismes d’audit ou de surveillance. Elles peuvent également concerner des interactions ou des exigences plus techniques, telles que les protocoles à accepter, les ports à utiliser ou les délais d’expiration des connexions.
Pourquoi l’application des politiques est-elle importante ?
Les organisations élaborent des politiques afin de contrôler, de gérer et parfois de monétiser leurs actifs et leurs services. L’application des politiques réseau permet d’automatiser les mesures de sécurité des données et des actifs, notamment les exigences relatives au BYOD. Elle peut, par exemple, permettre à un fournisseur de services de proposer des tarifs différenciés pour certains services ou certaines plages horaires. Elle peut également contribuer à faire respecter les normes éthiques de l’entreprise (notamment concernant l’utilisation des équipements et du temps de travail à des fins personnelles), ainsi qu’à mieux comprendre et gérer l’utilisation du réseau.
Comment fonctionne l’application des politiques ?
L’application des politiques est généralement assurée par un logiciel ou un équipement matériel faisant office de passerelle, de proxy, de pare-feu ou de tout autre point de contrôle centralisé du réseau. Il faut d’abord définir les politiques, ainsi qu’une ou plusieurs mesures à prendre en cas de violation. Une fois les politiques définies, le logiciel ou l’équipement matériel devient un point d’application des politiques au sein du réseau, c’est-à-dire un point névralgique où leur application s’effectue en trois étapes :
- Une évaluation de la connexion ou de la requête
- Une comparaison de l’état évalué avec les politiques connues afin de déterminer si la connexion enfreindrait une ou plusieurs d’entre elles
- Une action en résultant, allant du traitement de la requête à la déconnexion ou à l’inscription sur une liste de blocage.
Par exemple, une politique peut identifier des adresses IP malveillantes connues et stipuler que tout trafic provenant de ces adresses doit être rejeté. Des politiques plus complexes peuvent autoriser un utilisateur donné à se connecter à certaines applications, mais pas à d’autres, ou à effectuer, une fois connecté, certaines actions qui lui seront facturées plus cher que d’autres (comme l’utilisation d’un service de streaming sur un appareil haute résolution). Ainsi, les systèmes d’authentification, d’autorisation et de comptabilisation (AAA) constituent une forme d’application des politiques.
L’application des politiques réseau peut nécessiter le respect de paramètres plus sophistiqués et plus précis, tels que la présence de certificats non expirés, le type ou la version de l’appareil ou du navigateur utilisé pour se connecter, ou encore l’absence de schémas de comportement associés à des attaques.
La surveillance ou la documentation de l’ensemble du processus d’application, en particulier des incidents de non-conformité, fait souvent partie d’une solution d’application des politiques.
Plusieurs produits F5 peuvent faire office de passerelles ou de proxys complets, permettant ainsi de contrôler avec précision la création et l’application des politiques depuis un point de contrôle unique et centralisé. En particulier, BIG-IP Policy Enforcement Manager (PEM) offre des fonctionnalités de contrôle avancées aux fournisseurs de services qui cherchent à monétiser leurs services et à améliorer les performances du réseau. Pour les entreprises, BIG-IP Access Policy Manager (APM) permet de gérer l’accès aux applications en fonction du contexte grâce à une interface utilisateur graphique appelée Visual Policy Editor (VPE), qui facilite la création, la modification et la gestion de politiques contextuelles tenant compte de l’identité.
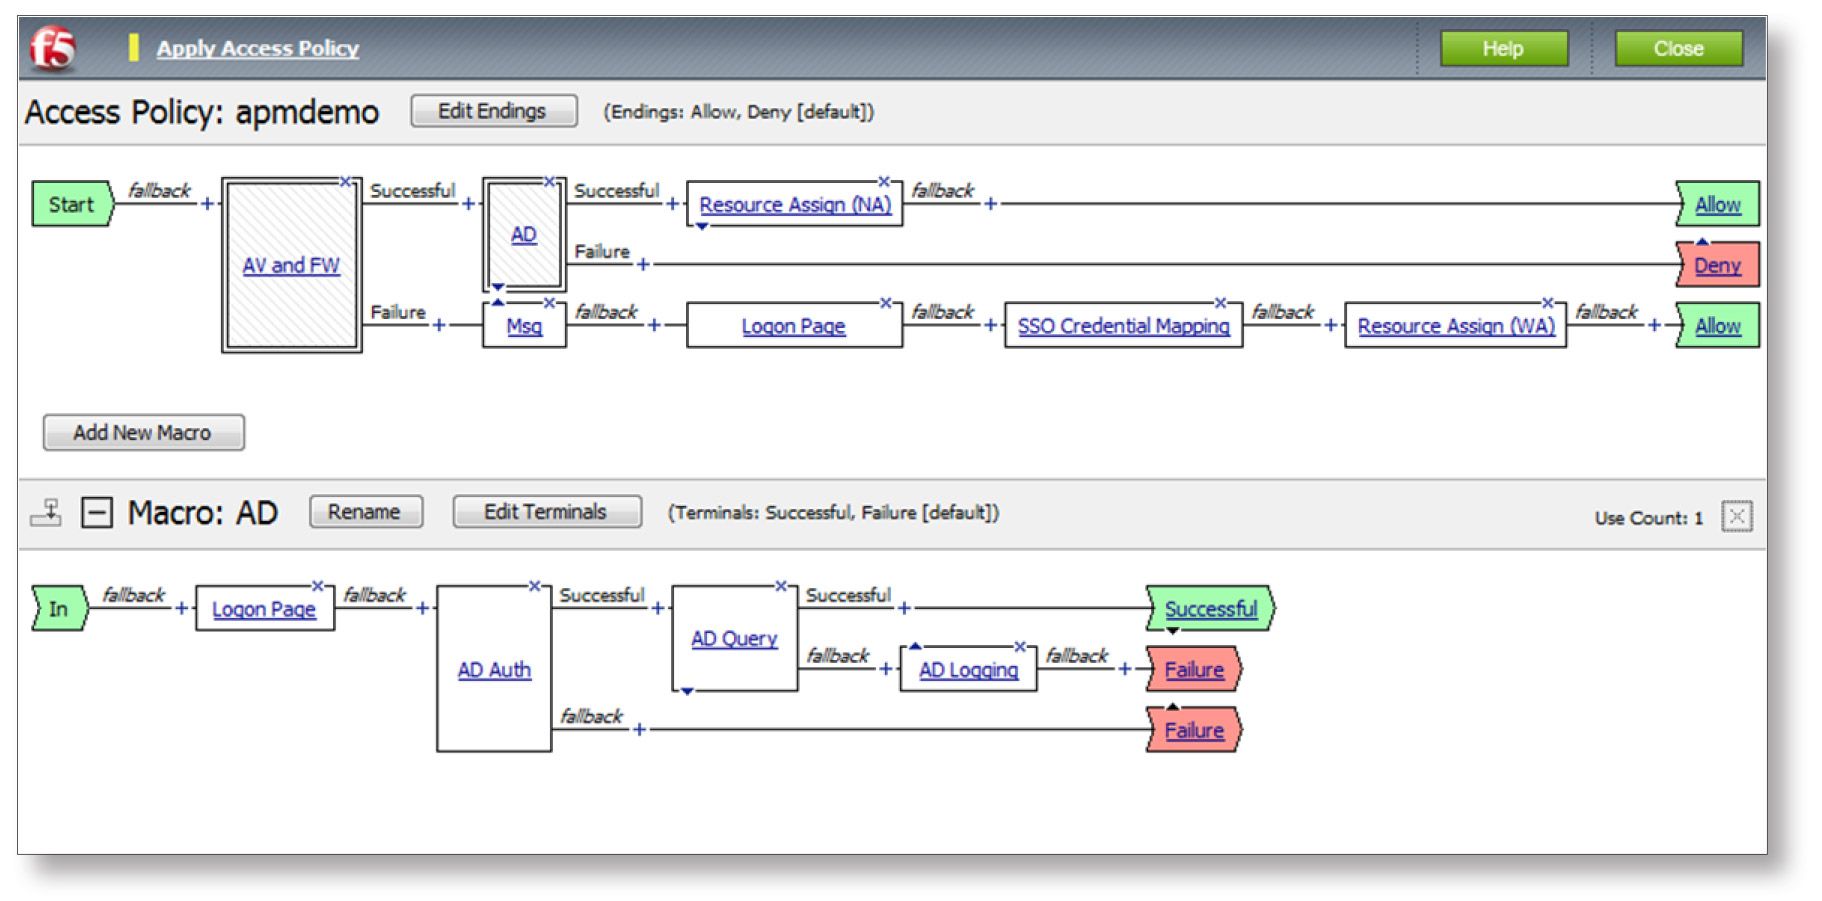
Figure 1 : l’éditeur visuel de stratégies BIG-IP APM