Introduction
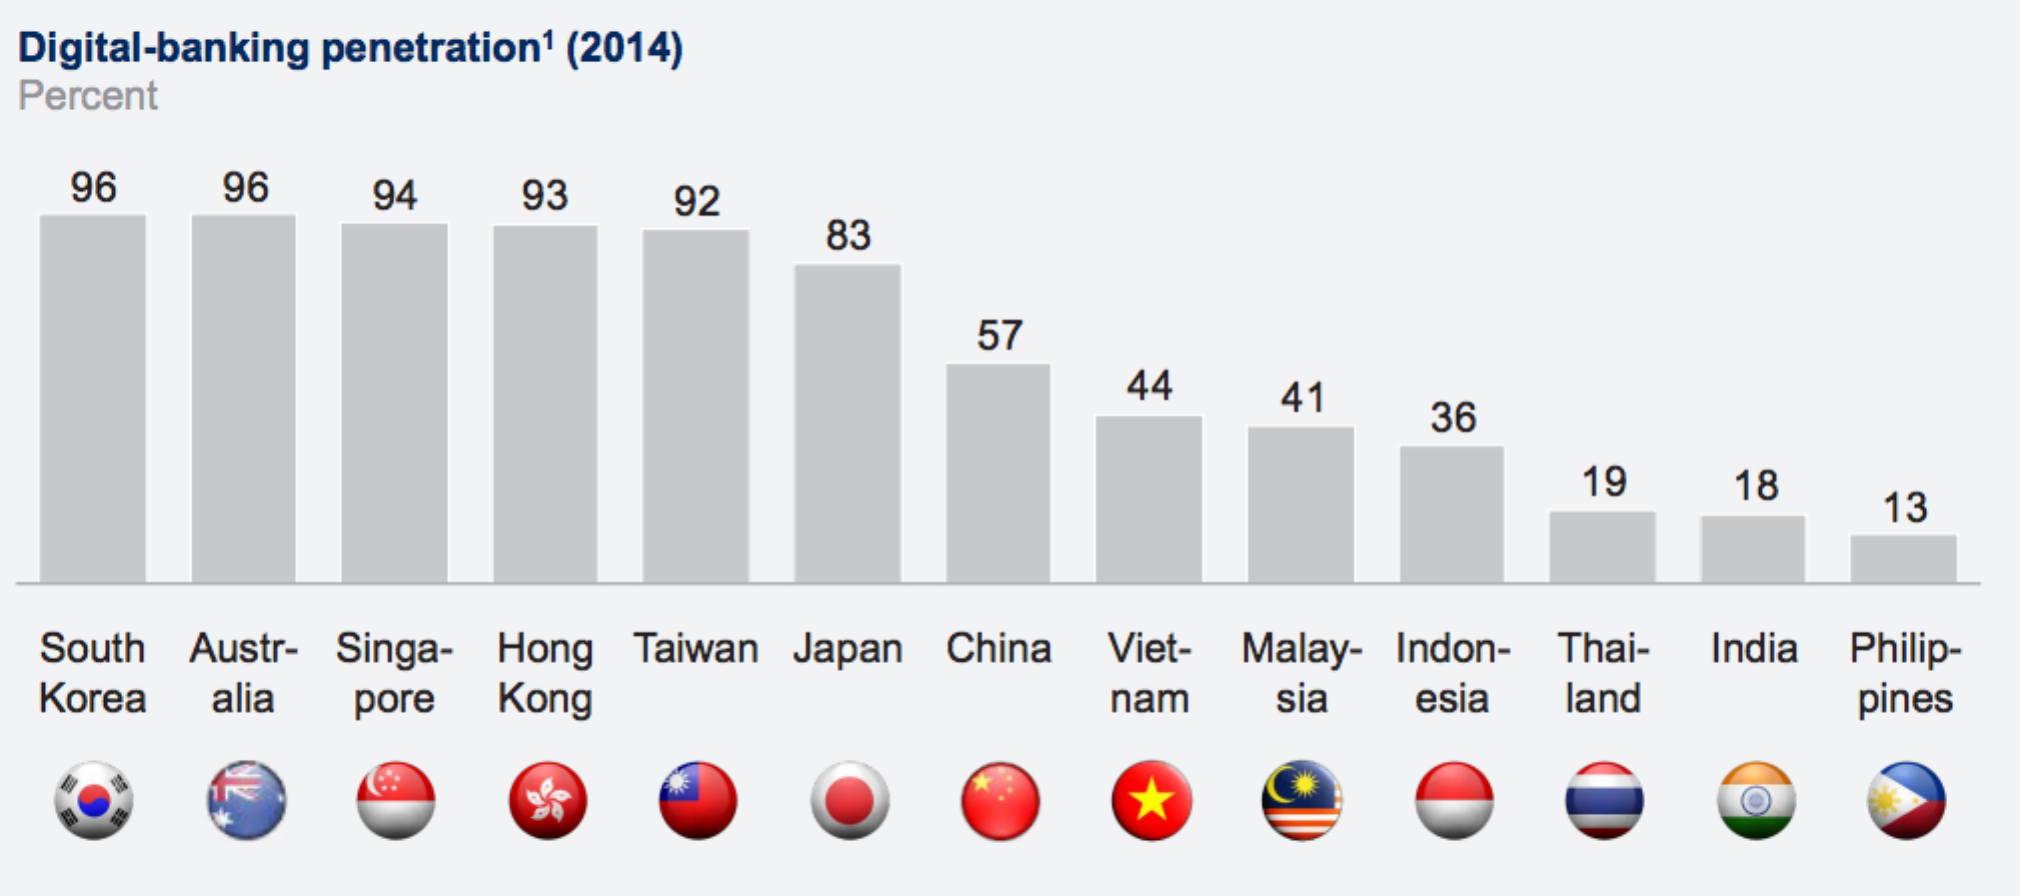
Internet révolutionne le monde entier. Dans la région Asie-Pacifique, le taux moyen de pénétration d’Internet s’élève à 36 %, avec des pays comme la Nouvelle-Zélande à 91 %, Singapour à 81 %, etc. Le secteur bancaire n’échappe pas à cette tendance et se numérise. Selon une étude de McKinsey, les utilisateurs de services bancaires numériques représentent plus de 700 millions de clients en Asie.
Le graphique ci-dessous montre le taux de pénétration des services bancaires numériques en Asie, tel que relevé par McKinseys&Company.
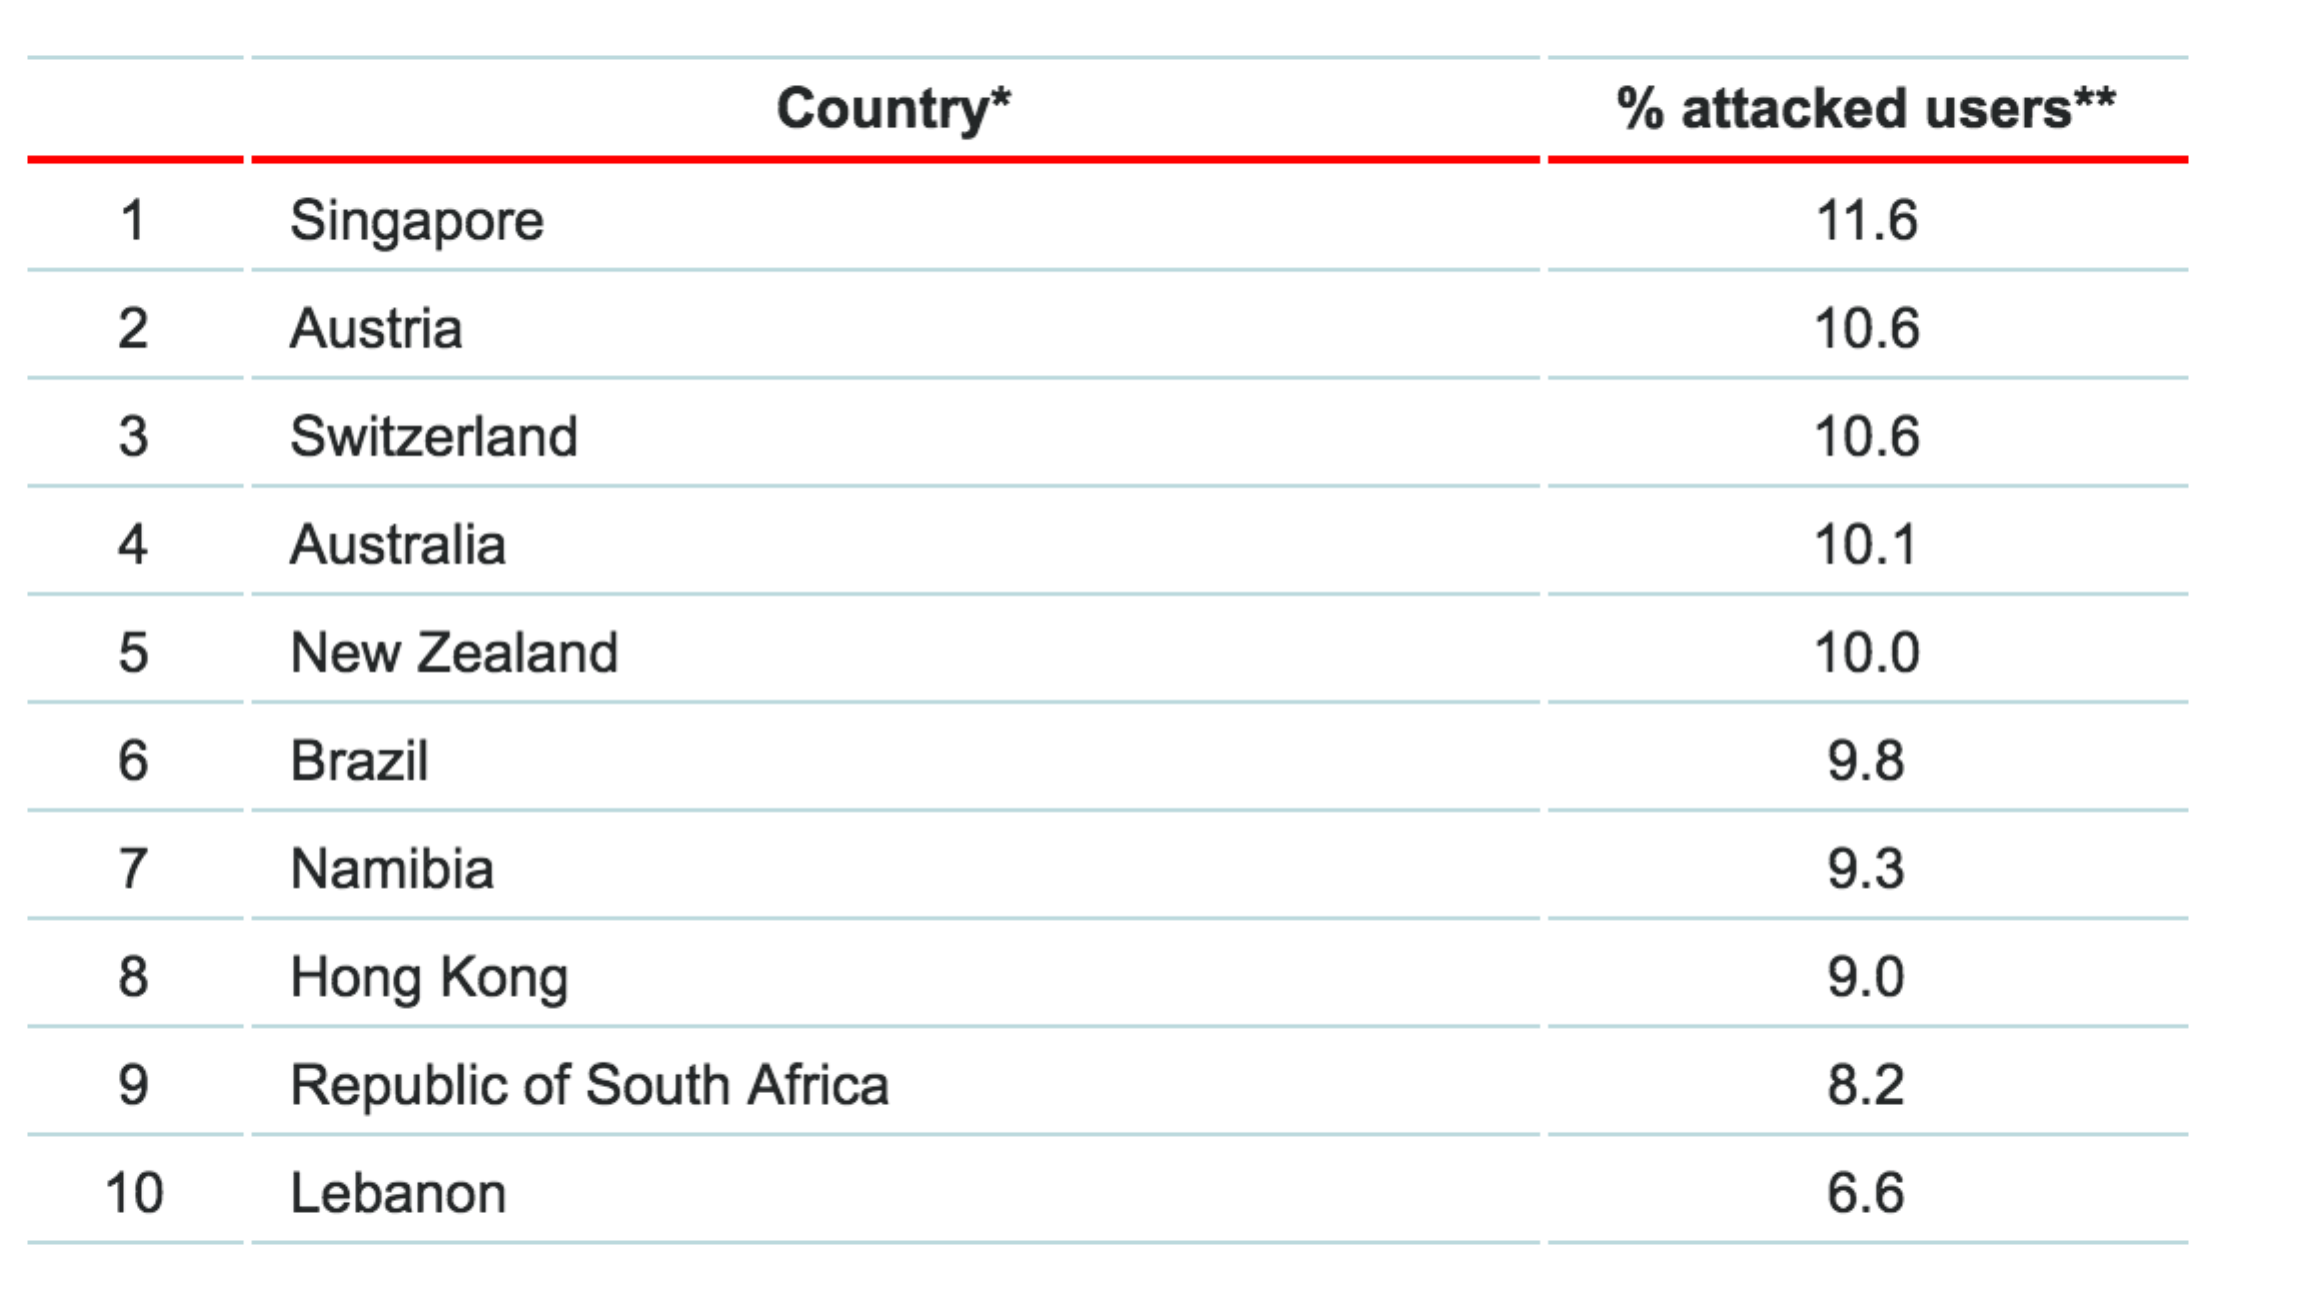
Avec l’adoption généralisée des services bancaires numériques, les escrocs ont suivi l’argent, et les établissements financiers sont devenus des cibles privilégiées des cyberattaques. Selon un rapport de Websense Security Lab, le nombre moyen d’attaques visant les établissements de services financiers est quatre fois supérieur à celui observé dans les entreprises d’autres secteurs. Ces attaques ne se limitent par ailleurs à aucune région en particulier et se produisent partout dans le monde. Le graphique ci-dessous présente les dix pays affichant le pourcentage le plus élevé d’utilisateurs attaqués, selon le rapport 2015 de Kaspersky. Il montre clairement que la région Asie-Pacifique constitue une zone particulièrement active.
Malgré les menaces de sécurité, l’ère de la banque numérique est là pour durer. Dans cet article, nous abordons les stratégies d’atténuation et les solutions disponibles pour contrer les attaques visant les canaux bancaires.
Analyse approfondie de la menace
Toutes les institutions financières font preuve de diligence pour protéger leurs actifs numériques et investissent massivement dans des technologies destinées à sécuriser leurs centres de données, qu’ils soient sur site ou dans le cloud. Grâce à une défense en profondeur, leurs actifs les plus précieux sont protégés par plusieurs couches de sécurité, ce qui les rend difficiles à compromettre. Pour franchir ces défenses, les pirates doivent découvrir des vulnérabilités zero-day et recourir à des techniques avancées et sophistiquées. En revanche, les terminaux utilisés pour accéder à ces services numériques sont peu, voire pas du tout protégés. La sécurité des appareils des utilisateurs peut être compromise par des systèmes d’exploitation obsolètes, l’absence d’antivirus, des infections par téléchargement furtif, etc. Les pirates disposent ainsi d’un large éventail de moyens pour infecter les appareils et affaiblir la sécurité dans l’univers centré sur les applications de l’ère numérique. Les cybercriminels n’ont pas besoin d’être des experts en informatique pour causer de tels dommages : des logiciels permettant d’infecter les appareils et de voler des données sont disponibles sur le marché clandestin.
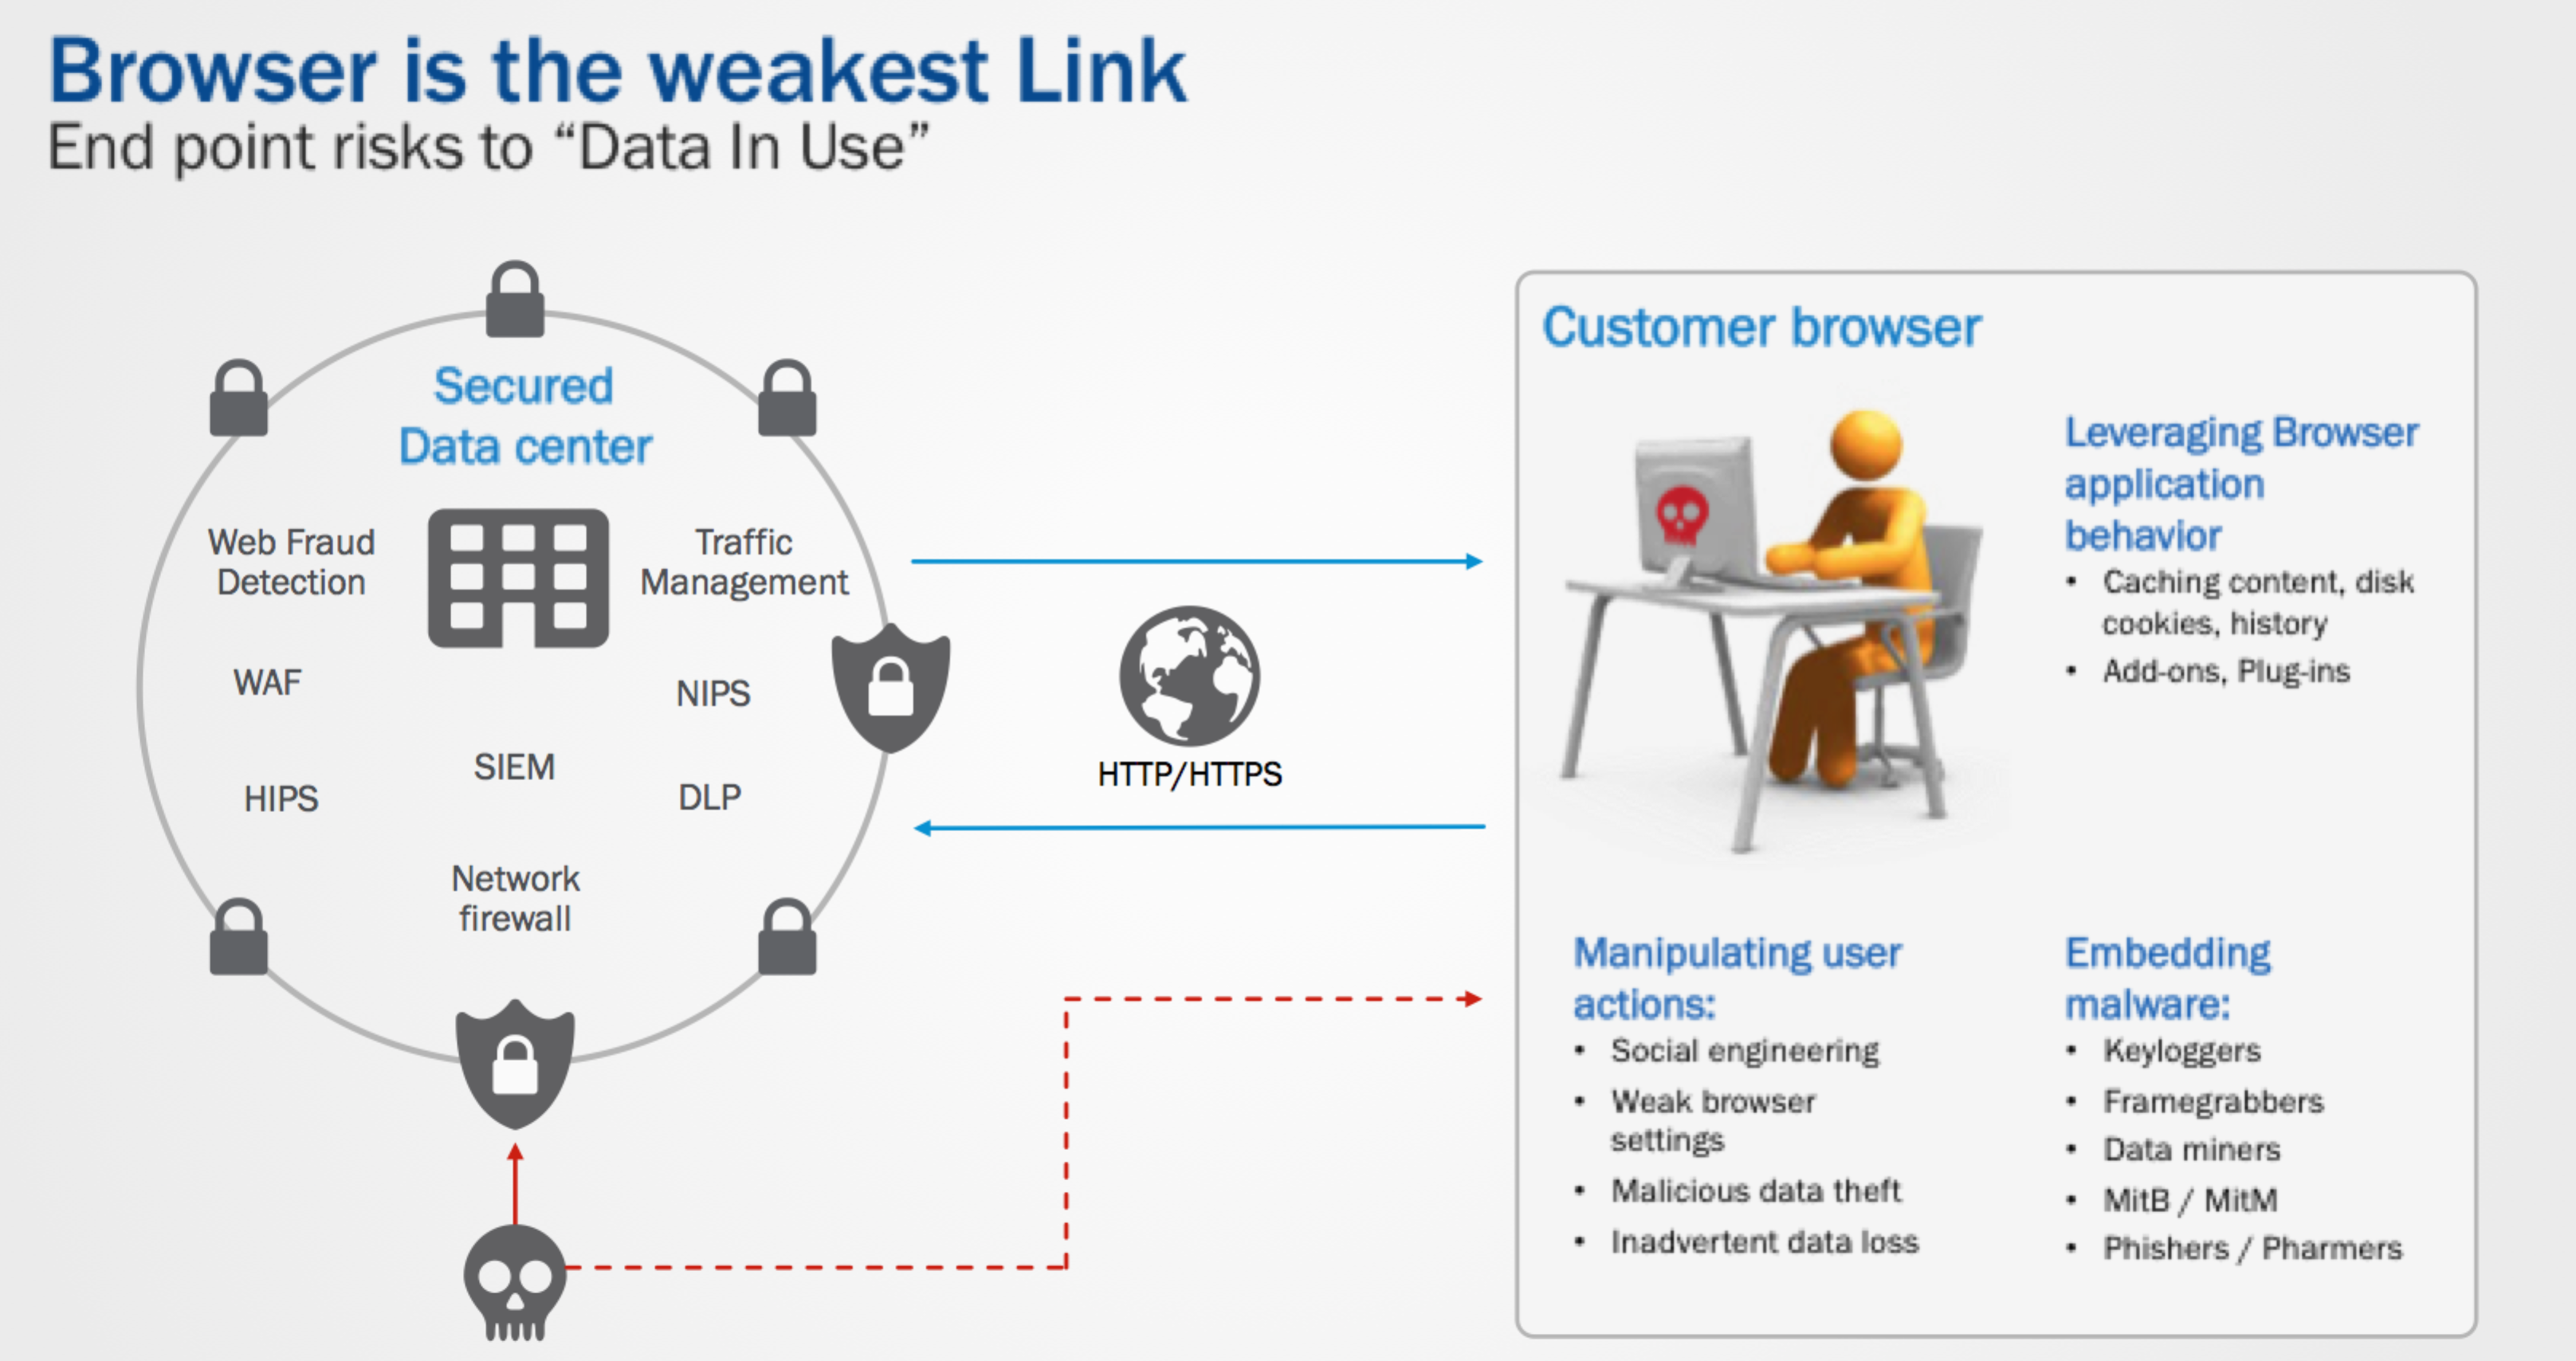
Outils sur lesquels s’appuient les logiciels malveillants modernes
Vecteur | Description |
Interception de formulaires et enregistreurs de frappe | Les outils d’interception de formulaires capturent les données sensibles saisies dans un formulaire HTML avant que l’utilisateur n’envoie la requête.
Les enregistreurs de frappe surveillent les frappes au clavier et enregistrent les données afin de les dérober.
|
RAT et connexion inversée | Il s’agit d’outils d’administration à distance qui permettent à un opérateur distant de contrôler le système. Un RAT malveillant s’introduit sur l’appareil d’un utilisateur sous la forme d’un cheval de Troie et se dissimule des logiciels de sécurité installés sur l’appareil. |
Attaque de l’homme du milieu | Lors d’une attaque MITM, l’attaquant intercepte les messages échangés entre le navigateur et le serveur et les modifie afin de dérober des informations confidentielles ou de détourner une session. |
Attaque de l’homme dans le navigateur | Une attaque MITB modifie furtivement la page web et le contenu des transactions, sans que l’utilisateur ni le serveur hôte ne s’en aperçoivent. |
Logiciel malveillant mobile | Chevaux de Troie déployés dans le but de dérober des SMS (et ainsi de contourner les mots de passe à usage unique) ou de compromettre le DNS de l’appareil, entraînant la fuite et le vol d’informations confidentielles. |
Comprendre les logiciels malveillants
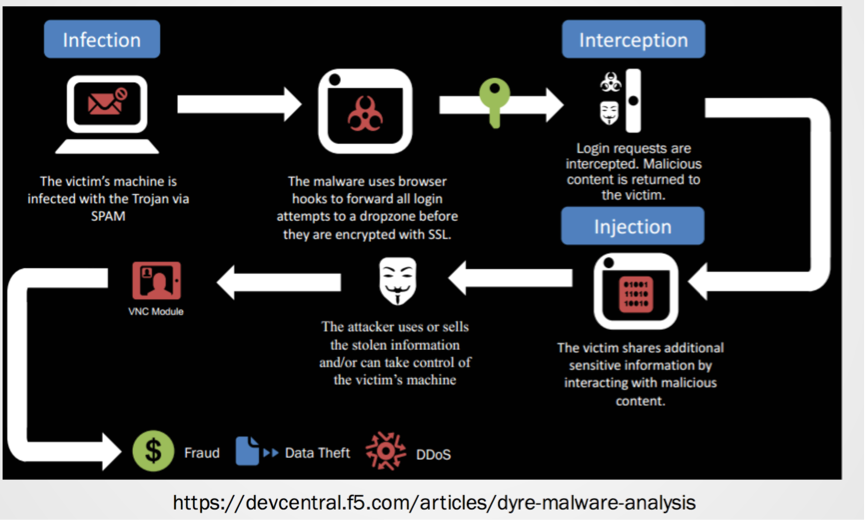
Les logiciels malveillants modernes sont conçus dans le but de voler des données. Examinons le mode opératoire de Dyre, l’un des logiciels malveillants les plus sophistiqués.
- La machine de la victime est infectée par le biais d’une campagne de spam.
- Une fois activé, le logiciel malveillant s’intègre au navigateur afin de détecter les accès des utilisateurs à des sites financiers et de capturer leurs identifiants de connexion. Pour contourner l’authentification à deux facteurs et les contrôles supplémentaires fondés sur les risques, il affiche du contenu HTML demandant les informations complémentaires nécessaires.
- Tout le contenu capturé est envoyé vers une zone de dépôt, où l’attaquant peut utiliser les identifiants
Garder une longueur d’avance sur la menace
Pour atténuer et maîtriser la menace que représentent les logiciels malveillants modernes, les organisations doivent mettre en place des technologies permettant de les détecter et de les neutraliser. Le tableau suivant présente quelques-uns des principes courants.
Principe | Définition |
Détection des fraudes par logiciel malveillant
| Détecter les logiciels malveillants en cours d’exécution sur la machine |
Protection contre l’hameçonnage
| Empêcher la copie de sites web légitimes à des fins frauduleuses et faire fermer les sites frauduleux ainsi créés |
Chiffrement au niveau applicatif
| Empêcher l’interception des informations sensibles transmises par les utilisateurs aux organisations alors qu’elles se trouvent encore dans le navigateur
|
Protection des transactions
| Se protéger contre les transactions frauduleuses et les activités suspectes grâce à des contrôles multicouches des transactions et à l’évaluation des risques
|
Analyse des appareils et des comportements
| Distinguer les utilisateurs réels des transactions automatisées lancées par des scripts et des robots afin d’empêcher les paiements et les transferts frauduleux
|
Sécurisation de l’application mobile
| Détecte les logiciels malveillants et les appareils débridés, protège contre les attaques MiTM, les enregistreurs de frappe et les applications frauduleuses, et garantit que les informations sont rendues inutilisables par les attaquants
|
Une course-poursuite permanente oppose le bien au mal. La technologie est là — et évolue constamment — pour contrer les logiciels malveillants modernes. Ces technologies peuvent être classées en deux grandes catégories : les solutions avec agent et les solutions sans agent.
| Solution avec agent | Solution sans agent | Solution hybride |
Définition | La solution repose sur un agent exécuté sur l’ordinateur afin de rechercher les signatures d’attaque | La solution repose sur une technologie web dans laquelle JavaScript est utilisé pour détecter les signatures d’attaque | Une combinaison d’un agent exécuté sur l’ordinateur et de JavaScript est fournie avec l’application |
Points forts | L’agent s’exécute avec des privilèges sur l’ordinateur et peut détecter et neutraliser les attaques | Le déploiement sans agent offre une couverture plus étendue. La protection est assurée dès son activation et ne nécessite aucune activation ni installation de la part de l’utilisateur | Une combinaison qui réunit les points forts des solutions avec et sans agent |
Déploiement | Un déploiement à grande échelle est nécessaire | Aucun déploiement n’est nécessaire côté client | Un déploiement est nécessaire pour la solution avec agent |
Couverture | La couverture est limitée aux utilisateurs qui accèdent à l’ordinateur sur lequel l’agent est installé | Couvre les utilisateurs se connectant depuis n’importe quelle machine | Couvre les utilisateurs se connectant depuis toutes les machines |
Difficultés | Le déploiement à grande échelle pose des problèmes d’adoption.
La prise en charge d’une multitude de systèmes d’exploitation différents complique également la situation
| La neutralisation du problème ou la suppression des logiciels malveillants n’est pas disponible | Plus coûteuse, car la protection offerte par un déploiement sans agent couvre généralement la plupart des scénarios en matière de détection et d’alertes
|
Conclusion
À une époque où les attaques contre le secteur financier peuvent rapporter gros, les organisations doivent être conscientes de la menace et garder une longueur d’avance afin d’empêcher les logiciels malveillants de nuire à leurs finances et à leur image de marque.
Ressources
- Solution antifraude F5
- La banque numérique en Asie : ce que veulent vraiment les consommateurs
- Taux de pénétration d’Internet en Asie-Pacifique au premier trimestre 2015
À propos de l’auteur
Shahnawaz Backer était conseiller principal en sécurité chez F5 Labs. S'intéressant tout particulièrement au développement d'applications modernes, à l'identité numérique et aux vecteurs de fraude, il s'attache à intégrer le renseignement sur les menaces dans les solutions et croit fermement en une défense proactive automatisée.
Autres articles de Shahnawaz BackerArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.