Qu’est-ce qu’une SmartNIC et pourquoi pourriez-vous en avoir besoin ?
Conçues à l’origine pour simplement connecter des équipements de calcul et de stockage à un réseau Ethernet, les cartes d’interface réseau (ou NIC en abrégé) ont joué un rôle essentiel dans le monde des réseaux au cours des dernières décennies. Évoluant au rythme des technologies modernes, elles sont devenues exponentiellement plus puissantes et ont étendu leurs fonctionnalités de base. Alors que les stratégies axées sur le cloud sont de plus en plus entravées par la baisse des performances et la hausse des coûts, la dernière génération — les SmartNIC — semble appelée à jouer un rôle essentiel dans la revitalisation des architectures cloud hyperscale. Dans cet article, nous expliquerons en détail comment la nouvelle solution de F5, qui associe BIG-IP Virtual Edition à une SmartNIC Intel, peut protéger les environnements cloud contre des menaces DDoS d’une ampleur bien supérieure à celles qu’une solution exclusivement logicielle peut contrer, tout en offrant un coût total de possession nettement inférieur.
Grâce à l’intégration de composants programmables tels que des FPGA, des NPU ou des SoC, les SmartNIC sont capables d’exécuter des fonctions réseau définies par l’utilisateur pour le compte des applications et des serveurs auxquels elles sont connectées, ce qui allège la charge pesant sur les ressources du processeur et améliore considérablement les performances. Contrairement à certains autres produits « intelligents » qui permettent, par exemple, de régler à distance la température de votre réfrigérateur depuis un taxi ou de suivre les Kardashian tout en cherchant des petits pois dans le congélateur, les SmartNIC apportent une réelle valeur ajoutée. Leur capacité à être reprogrammées en fonction de l’évolution des besoins contribue à offrir la souplesse et l’agilité architecturales recherchées par les entreprises qui déploient des fonctions réseau cloud-native.
Pour les fournisseurs de services et les entreprises qui migrent vers une infrastructure réseau 5G et des architectures cloud modernes, cette possibilité est particulièrement utile : elle permet d’héberger des environnements virtuels sur des serveurs économiques reposant sur des standards, tout en transférant certaines fonctions vers une SmartNIC, afin d’améliorer les performances et de réduire la latence au niveau du cœur de réseau comme à sa périphérie.
Évoquant les exigences des architectures d’informatique en périphérie à accès multiple (MEC), l’analyste du secteur Zeus Kerravala se montre optimiste quant au potentiel des SmartNIC pour renforcer les réseaux 5G. « Toute technologie permettant de fournir à grande échelle des applications et des services en périphérie aux utilisateurs, avec une faible latence, confère aux fournisseurs de services un avantage concurrentiel sur ce marché âprement disputé », a déclaré Kerravala. « L’ajout de SmartNIC aux VNF en périphérie afin de renforcer les contrôles de sécurité et d’accélérer les cas d’usage liés à la gestion du trafic, tels que la NAT ou la régulation du trafic, pourrait rendre les réseaux 5G plus robustes et plus fiables. »
À ce titre, nous sommes ravis d’annoncer la disponibilité générale de la nouvelle solution BIG-IP VE pour SmartNICs de F5. Composée d’une édition virtuelle BIG-IP AFM intégrée à une carte d’accélération programmable Intel FPGA (PAC) N3000 (une SmartNIC basée sur un FPGA), cette solution conjointe permet aux entreprises de passer du matériel F5 au logiciel sans sacrifier les hautes performances auxquelles elles sont habituées.
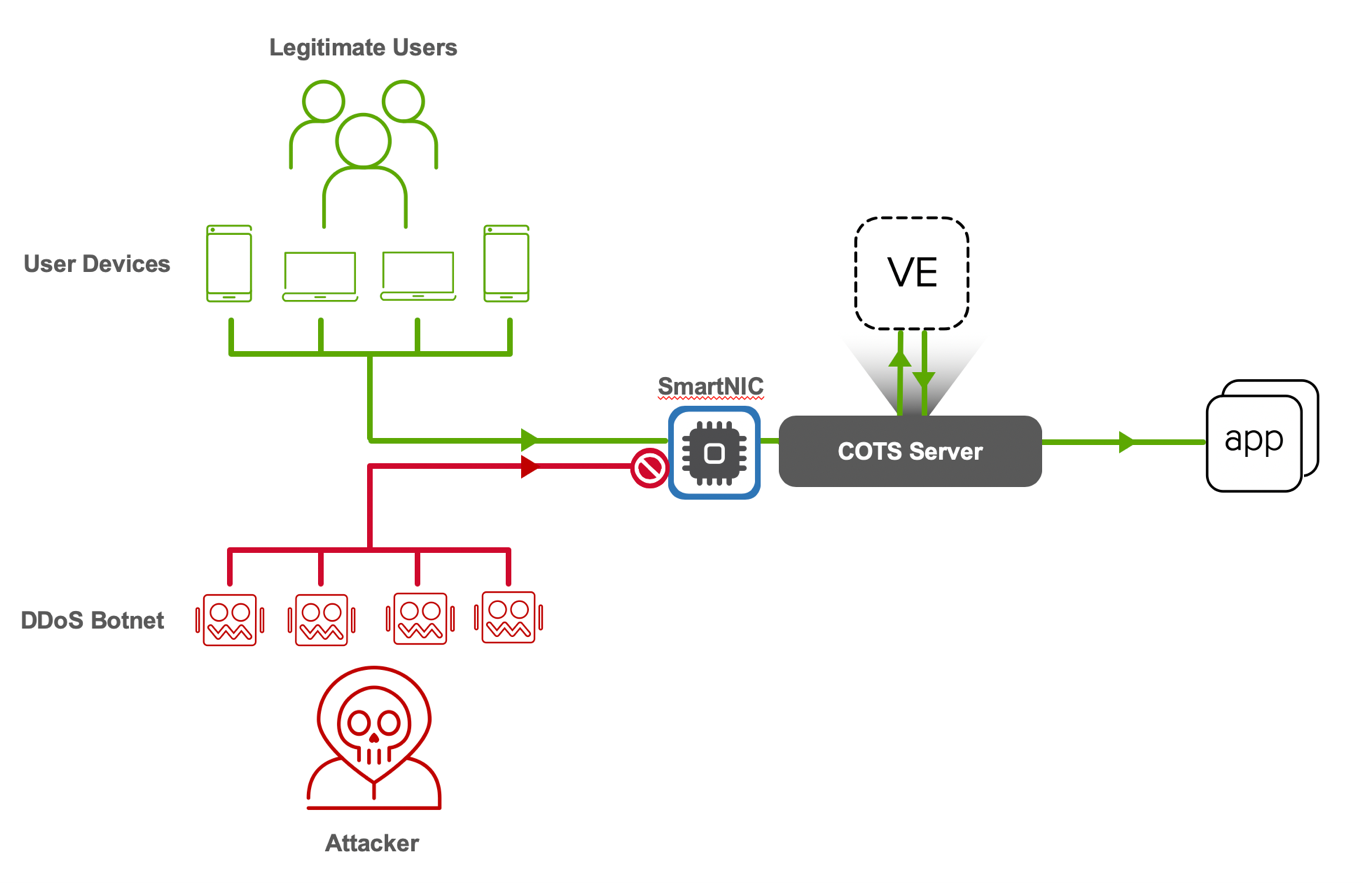
Le premier cas d’usage de cette nouvelle solution porte sur une protection essentielle contre les attaques DDoS, répondant ainsi aux préoccupations croissantes quant à l’émergence possible d’une nouvelle génération de menaces DDoS à très grande échelle à mesure que les réseaux 5G sont déployés dans le monde entier. Fort de plus de 10 ans d’expertise en programmation de FPGA, F5 a programmé le FPGA intégré à la carte PAC N3000 d’Intel afin de bloquer efficacement les attaques DDoS entrantes. Le transfert de la détection et de l’atténuation des attaques DDoS d’AFM VE vers la SmartNIC permet non seulement de libérer des cycles processeur de la VE pour d’autres fonctions, mais aussi d’améliorer considérablement la capacité globale d’atténuation des attaques DDoS. En effet, les premiers tests comparant la solution BIG-IP VE pour SmartNICs à une instance BIG-IP AFM VE exclusivement logicielle ont montré que la première pouvait résister à une attaque DDoS d’une ampleur jusqu’à 300 fois supérieure, tout en réduisant le coût total de possession d’environ 47 %.
Expliquant comment cette solution conjointe répond à une lacune actuelle du marché, Ronnie Vasishta, vice-président et directeur général du groupe Programmable Solutions d’Intel, a déclaré :
« Les fournisseurs de services qui migrent vers le cloud le font afin d’accroître la flexibilité et l’agilité de leur architecture, mais peinent à garantir les niveaux de service élevés et les connexions à très faible latence que l’on attend d’eux sans recourir à du matériel personnalisé haute performance. En intégrant la carte Intel FPGA PAC N3000 à une infrastructure de plateforme serveur Intel, cette solution hybride BIG-IP VE pour SmartNICs permet aux fournisseurs d’avancer rapidement sans sacrifier la puissance ni les performances, tout en assurant la sécurité et la haute disponibilité de leur réseau de classe opérateur. »
Pionnier dans le domaine des services applicatifs multicloud, F5 est le premier à exploiter la technologie SmartNIC pour renforcer sa solution virtuelle de protection contre les attaques DDoS. En intégrant au SmartNIC des fonctions de renseignement sur les menaces réseau, d’apprentissage automatique, d’analyse des paquets et de gestion de listes d’autorisation, cette solution innovante peut bloquer plus efficacement les attaques réseau et s’adapter à l’évolution des menaces, tout en accélérant votre stratégie axée sur les logiciels. Et pour ceux qui craignent l’ajout d’un nouvel équipement sur le chemin réseau, l’inspection et la suppression des paquets malveillants au sein du SmartNIC s’effectuent à la vitesse de la ligne, sans aucun impact négatif sur la latence ni sur l’expérience utilisateur.
Lors d’échanges avec Clint Huffaker, architecte de solutions techniques chez WWT, l’un des partenaires de distribution mondiaux de F5, Clint a souligné la nécessité d’une solution de ce type pour accompagner les clients dans leur migration vers le cloud, déclarant :
« La majorité de nos clients ont deux préoccupations principales lorsqu’ils migrent vers le cloud : la sécurité et les performances. Cette nouvelle solution nous enthousiasme au plus haut point et nous pensons qu’elle nous aidera à répondre à ces deux préoccupations de longue date de nos clients. »
À l’heure actuelle, la solution BIG-IP VE pour SmartNICs est disponible en tant que module complémentaire pour les instances BIG-IP Advanced Firewall Manager VE, nouvelles ou existantes. Pour plus d’informations, regardez cette leçon Lightboard, ou consultez cet article DevCentral.
Ressources supplémentaires
- Présentation de la solution F5 & Intel – BIG-IP VE pour SmartNICs
- Fiche technique de BIG-IP VE
- Fiche technique de BIG-IP AFM pour les fournisseurs de services
- Présentation du produit Intel FPGA PAC N3000 SmartNIC
- Protection DDoS renforcée pour les environnements cloud/NFV avec BIG-IP VE pour SmartNICs
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.