
La plupart des organisations n’ont pas planifié le déploiement de leur IA générative. Une équipe a mis en place un chatbot, une autre a connecté un modèle aux données internes, et voilà qu’un agent appelle discrètement des outils en production. Dans cette course du projet pilote à la mise en production, la sécurité a été laissée à la traîne.
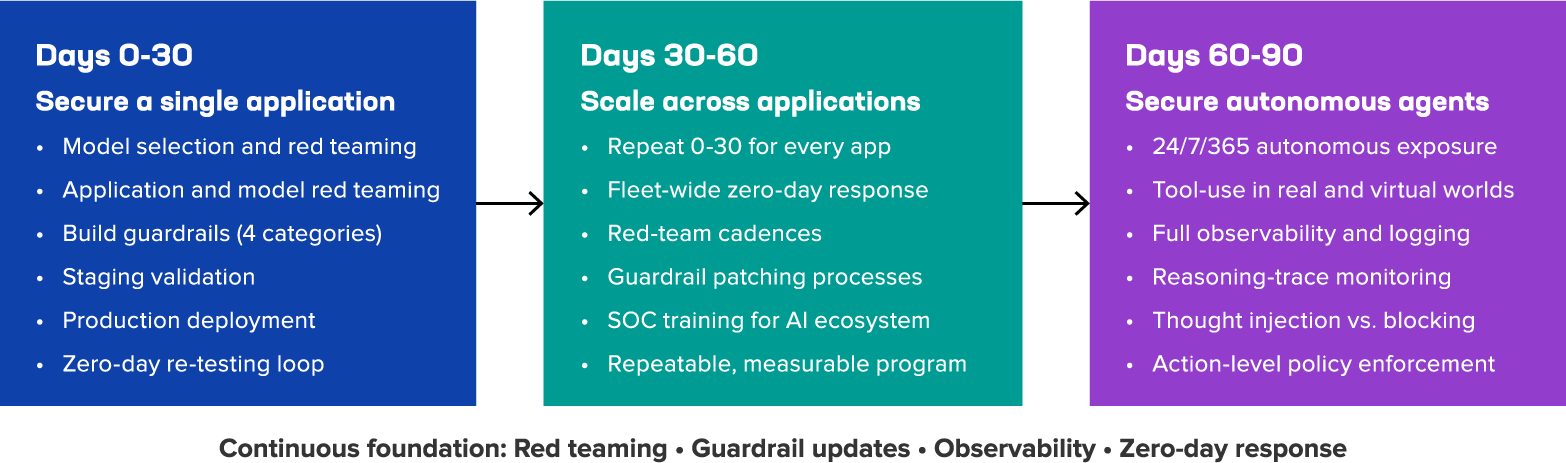
C’est précisément cette lacune que vise à combler le livre blanc de F5, Sécuriser l’IA générative : un cadre à 30, 60 et 90 jours. Plutôt que de réduire la sécurité de l’IA à une case à cocher lors des achats ou à un audit ponctuel, notre cadre propose un parcours progressif sur 90 jours qui guide les équipes de la sécurisation d’une seule application à la mise en œuvre d’un programme couvrant l’ensemble du parc, puis à la protection des agents autonomes.
À quoi ressemble donc ce cadre ?
Les 30 premiers jours sont une question de rigueur, pas de vitesse de déploiement
Avec toute nouvelle application d’IA générative, la tentation est de la mettre en production au plus vite. Pourtant, notre cadre de sécurité de l’IA préconise une autre approche initiale : considérer la sélection du modèle, les tests adversariaux et la conception des garde-fous comme le véritable travail des 30 premiers jours, et non comme des obstacles à surmonter.
Cela implique de soumettre le modèle seul à des tests adversariaux afin d’établir un niveau de sécurité de référence, de développer l’application à partir de ce modèle, puis de soumettre l’ensemble à de nouveaux tests adversariaux pour déterminer si l’application a renforcé ou affaibli la sécurité. Cela implique également de mettre en place des garde-fous couvrant quatre catégories distinctes — les réglementations existantes, les réglementations propres à l’IA, les menaces liées au cas d’usage et les constats issus des tests adversariaux — afin qu’aucun élément ne soit négligé au motif qu’il n’entre pas clairement dans l’une de ces catégories.
Cette première phase aboutit à un cycle reproductible : lorsqu’une nouvelle menace zero-day apparaît, effectuez de nouveaux tests d’attaque, corrigez les garde-fous, validez et redéployez.
Du 30e au 60e jour, passez d’une application sécurisée à un programme de sécurité
Bien sécuriser une application est un bon résultat. En sécuriser 20 de la même manière, au même rythme et avec le même niveau d’auditabilité est un tout autre défi. C’est à ce stade que la plupart des organisations peinent à avancer.
Notre cadre repose sur quatre piliers qui transforment les actions ponctuelles de sécurité en un programme évolutif :
- Fréquences des exercices de red team définies en fonction du niveau de risque
- Mettre en place un pipeline de correctifs pour les garde-fous permettant de déployer des mises à jour (et de revenir en arrière) sur de nombreuses applications à la fois
- Mettre en place un processus de réponse aux vulnérabilités zero-day à l’échelle du parc, assorti d’engagements de niveau de service concrets
- Donner aux équipes SOC les moyens d’enquêter sur les incidents liés à l’IA avec la même aisance que pour toute autre menace
Cette deuxième phase est achevée lorsque l’organisation est en mesure d’indiquer, pour chaque application d’IA, qui en est responsable et à quand remonte son dernier test.
Du 60e au 90e jour, faire face à un risque fondamentalement différent
Les agents autonomes ne se contentent pas de répondre à des questions. Ils fonctionnent en continu, élaborent des plans en plusieurs étapes et exécutent des actions concrètes à l’aide d’outils. Le modèle de sécurité conçu pour les applications fonctionnant sur le principe de requête-réponse ne peut donc pas leur être transposé tel quel.
La réponse apportée par notre cadre repose sur deux idées. Premièrement, l’observabilité doit aller au-delà de la journalisation des résultats pour consigner aussi le raisonnement : chaque pensée, chaque appel d’outil et chaque décision de l’agent doivent être reliés entre eux afin qu’une analyse post-incident puisse reconstituer non seulement ce qui s’est passé, mais aussi comment. Deuxièmement, lorsque le raisonnement d’un agent s’oriente vers une voie risquée, le simple fait de bloquer cette pensée tend à interrompre son fonctionnement en pleine tâche. Le cadre préconise plutôt l’injection de pensées — remplacer une pensée risquée par une autre, plus sûre, qui permet à l’agent de poursuivre son travail — associée à des contrôles au niveau des actions, comme les autorisations d’accès aux outils et les étapes d’approbation pour les actions à fort impact. La sécurité de l’IA générative n’est pas un jalon que l’on franchit une fois pour toutes. C’est une pratique opérationnelle continue que ce cadre vise à aider les équipes de sécurité à instaurer avant que les failles de leurs déploiements d’IA ne se transforment en incidents.
Consultez notre livre blanc pour découvrir le cadre complet sur 30, 60 et 90 jours, ainsi que les listes de contrôle des phases 1 à 3 que votre équipe peut utiliser immédiatement. Pensez également à vous inscrire à notre prochain webinaire.
À propos des auteurs
James White est un ingénieur accompli et un dirigeant d’entreprise qui possède près de vingt ans d’expérience dans le secteur des logiciels d’entreprise.
Autres articles de James WhiteArticles de blog associés
IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.
Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.
Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.