Les logiciels malveillants et leur impact
Les logiciels malveillants ont causé des milliards de dollars de pertes au secteur financier, et cette tendance ne semble pas près de s’inverser. À ce stade, on pourrait penser que ce domaine est si lucratif que leurs auteurs concevraient de nouvelles attaques. Pourtant, on constate au contraire qu’ils réutilisent du code et font renaître leurs logiciels malveillants sous différentes formes. La plupart d’entre eux exploitent des techniques telles que l’attaque de l’homme dans le navigateur (MiTB), l’attaque de l’homme du milieu (MITM), etc., à des fins malveillantes.
Cet article traite de l’attaque de l’homme dans le navigateur (Man in the Browser) et des mesures d’atténuation reposant sur la solution Fraud Protection Solution (FPS) de F5. Toute une famille de logiciels malveillants est connue pour exploiter ce vecteur d’attaque. Bugat, Gozi, Tatanga, SpyEye et Zeus comptent parmi les logiciels malveillants bien connus ayant utilisé la technique MiTB.
Qu’est-ce qu’une attaque de l’homme dans le navigateur ?
Un cheval de Troie qui infecte le navigateur et modifie subrepticement les pages et les transactions avant leur affichage à l’utilisateur ou leur envoi au serveur peut être qualifié de MiTB.
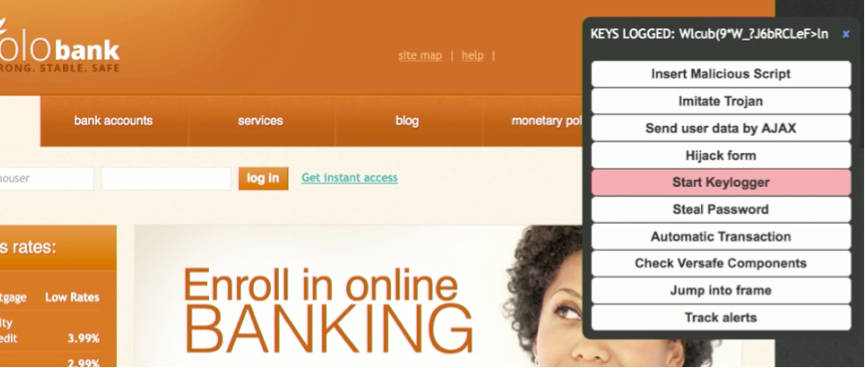
La plupart des navigateurs permettent d’étendre leurs fonctionnalités, notamment grâce aux Browser Helper Objects sous Windows, aux extensions pour Google Chrome et aux modules complémentaires pour Firefox, entre autres. Bien que ces extensions offrent de nombreuses possibilités et permettent de personnaliser la navigation, elles sont également utilisées comme outils par des logiciels malveillants. Imaginez que, lors de votre prochaine connexion au site de votre banque préférée, un message comme celui-ci s’affiche : vous pourriez alors en conclure qu’une attaque MiTB est en cours.
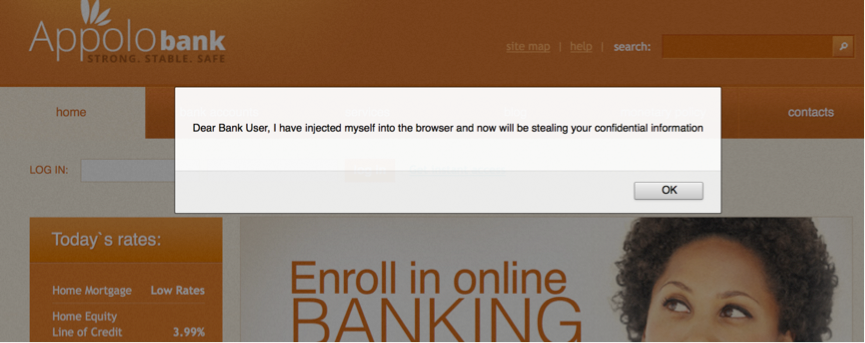
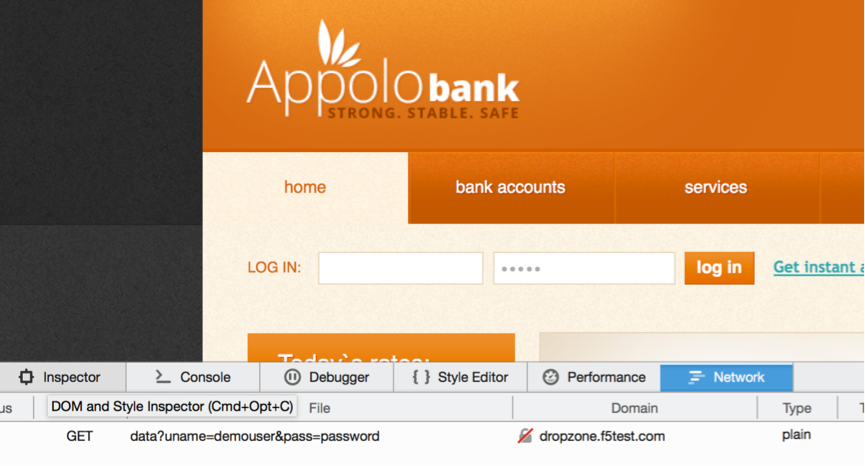
Malheureusement, les attaquants emploient des techniques sophistiquées et discrètes, et tout se déroule en coulisses. Ils détournent les fonctionnalités du navigateur destinées à améliorer l’expérience de navigation à des fins malveillantes. La capture d’écran ci-dessous montre un logiciel malveillant envoyant furtivement les identifiants dérobés vers une zone de dépôt.
La solution de protection contre la fraude de F5 est la réponse
Les fraudeurs utilisent le navigateur pour dérober des informations, tandis que les serveurs ignorent totalement ces transactions provenant du côté client. Il est donc essentiel de surveiller les transactions effectuées depuis le navigateur des clients sans entraver ni modifier leurs habitudes de navigation. La solution FPS de F5 permet de surveiller ces activités suspectes.
Parmi les fonctionnalités uniques de F5 permettant de contrer les attaques MiTB figurent les suivantes
Obfuscation des champs de formulaire HTML : les noms de champs sensibles, tels que le nom d’utilisateur et le mot de passe, sont remplacés par des chaînes aléatoires, ce qui met en échec les scripts automatisés recherchant des éléments spécifiques du modèle objet de document (DOM).
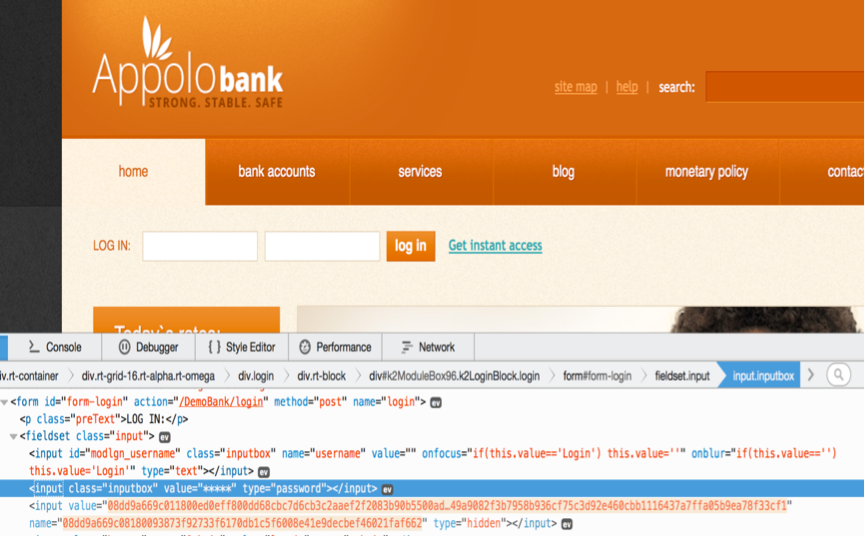
Chiffrement en temps réel des champs sensibles : les champs critiques identifiés sont chiffrés au fur et à mesure de la saisie par l’utilisateur.
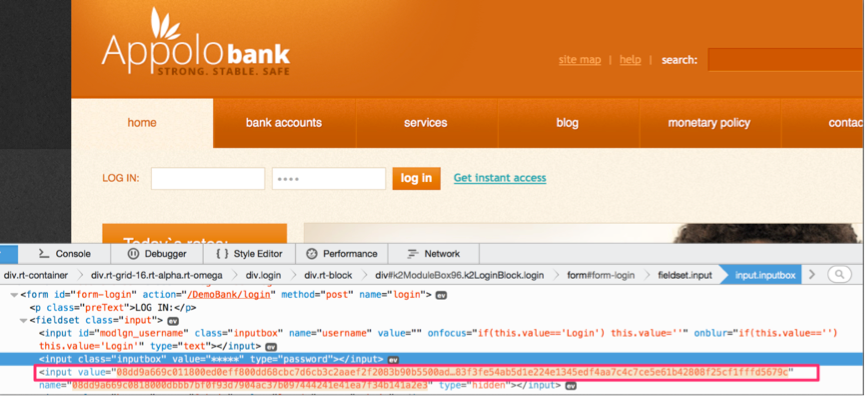
Fausses frappes pour déjouer les enregistreurs de frappe basés sur le navigateur : les frappes générées masquent les saisies réelles de l’utilisateur, neutralisant ainsi les enregistreurs de frappe basés sur le navigateur.
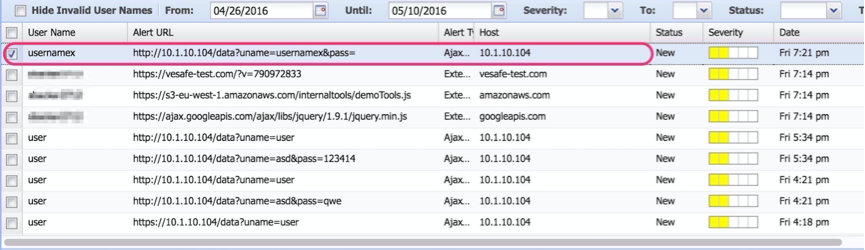
Alertes en cas d’injection de scripts externes par un logiciel malveillant : FPS alerte les banques lorsqu’une requête AJAX envoie des données à un autre domaine.
Conclusion
Les attaques de type « Man-in-the-Browser » sont capables de contourner le chiffrement des communications et de dérober des informations confidentielles dans le navigateur. La solution FPS de F5 contribue à combler cette faille de sécurité et permet aux organisations de bénéficier d’une meilleure visibilité et d’une protection accrue sur les navigateurs de leurs utilisateurs.
Ressources
À propos de l’auteur
Shahnawaz Backer était conseiller principal en sécurité chez F5 Labs. S'intéressant tout particulièrement au développement d'applications modernes, à l'identité numérique et aux vecteurs de fraude, il s'attache à intégrer le renseignement sur les menaces dans les solutions et croit fermement en une défense proactive automatisée.
Autres articles de Shahnawaz BackerArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.