Selon le rapport 2017 TLS Telemetry Report de F5 Labs, 70 % de l’ensemble du trafic Internet est désormais chiffré. Et, selon le rapport récemment publié par F5 Labs, Phishing and Fraud Report, 68 % des sites hébergeant des logiciels malveillants utilisent le chiffrement, et 90 % de tous les sites d’hameçonnage sont chiffrés. Il est donc facile de constater que le chiffrement est désormais la norme.
Cette nouvelle norme est portée par des applications cloud telles que Microsoft Office 365, Google G Suite et bien d’autres, qui font largement appel au chiffrement, tout comme les applications web et les réseaux sociaux actuels. Et bien que des réglementations telles que le règlement général sur la protection des données (RGPD) de l’Union européenne n’imposent pas le chiffrement des communications et du trafic, de nombreuses organisations estiment devoir le mettre en œuvre afin de garantir la confidentialité des données de leurs utilisateurs.
Bien que très bénéfique pour la confidentialité, le chiffrement présente des inconvénients dans d’autres domaines. La visibilité du trafic est considérablement réduite en raison de l’explosion de l’utilisation du chiffrement SSL/TLS, ce qui accroît l’exposition des organisations aux menaces dissimulées. En outre, le recours aux solutions de sécurité existantes pour assurer les fonctions de chiffrement, de déchiffrement et d’inspection dégrade les performances, en particulier à grande échelle, ce qui entraîne une latence et une expérience utilisateur médiocre. La complexité s’en trouve également accrue, ce qui alourdit la charge de travail du personnel, nuit à son efficacité et multiplie les risques d’erreur humaine.
Les communications chiffrées ne sont pas lisibles comme du texte en clair et sont donc transmises sans inspection, ce qui crée des angles morts en matière de sécurité. Les avancées cryptographiques, telles que la confidentialité persistante (Perfect Forward Secrecy, PFS), obligent les entreprises à déployer leurs dispositifs de sécurité en ligne afin d’inspecter le trafic. Cependant, de nombreux dispositifs de sécurité placés en ligne ne sont pas en mesure d’assurer le déchiffrement à grande échelle. Les équipes de sécurité doivent donc connecter manuellement des solutions ponctuelles, créant ainsi une chaîne de sécurité composée de plusieurs dispositifs. Toutefois, ces chaînes de sécurité à configuration statique sont complexes, ne s’adaptent pas à l’évolution des conditions du réseau et peuvent engendrer de la latence ainsi que des points uniques de défaillance.
Les attaquants exploitent les angles morts créés par le trafic chiffré en dissimulant fréquemment des logiciels malveillants et d’autres codes d’exploitation dans des charges utiles chiffrées. Ils utilisent également des canaux chiffrés pour échapper à la détection lors d’activités de commande et de contrôle (C2), voire d’exfiltration de données. Sans visibilité constante et pérenne sur le trafic chiffré, les organisations sont sans défense face à ces menaces qui compromettent leurs ressources et données critiques.
F5 et Cisco entrent en scène
Cisco a lancé l’un des premiers pare-feu nouvelle génération (NGFW) du secteur entièrement intégrés, axés sur les menaces et dotés d’une gestion unifiée. Cisco Firepower Next-Generation Firewall (NGFW) est un pare-feu nouvelle génération et un système de prévention des intrusions (IPS) de premier plan, conçu pour bloquer davantage de menaces et neutraliser rapidement celles qui parviennent à franchir les défenses. Ses options matérielles et logicielles associent le pare-feu réseau éprouvé de Cisco au système IPS nouvelle génération le plus efficace du secteur et à une protection avancée contre les logiciels malveillants (AMP).
Lorsqu’elle est associée à F5 SSL Orchestrator, la gamme Cisco Firepower bénéficie de capacités optimisées en matière de neutralisation des menaces et de performances. SSL Orchestrator prenant en charge la lourde charge de calcul liée au déchiffrement du trafic avant de le distribuer aux autres équipements de la pile de sécurité, ces mêmes équipements peuvent désormais évoluer de manière rentable et assurer la sécurité, ce pour quoi ils sont conçus à l’origine.
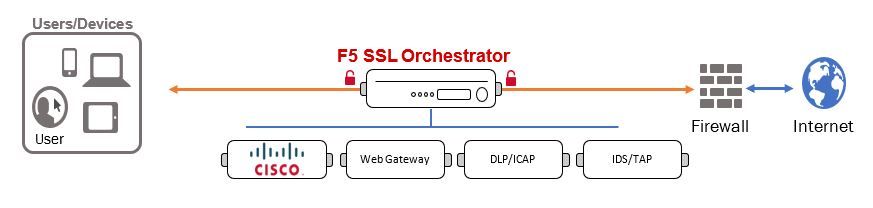
F5 SSL Orchestrator centralise le déchiffrement et le rechiffrement du trafic grâce à une accélération matérielle de pointe, à des implémentations modernes des algorithmes de chiffrement et à une orchestration logicielle. Il déchiffre le trafic, puis le distribue aux autres équipements de la pile de sécurité, tels que le pare-feu nouvelle génération Cisco Firepower NGFW. Celui-ci peut ainsi se concentrer sur la détection avancée des menaces et la protection contre celles-ci.
Mais la visibilité sur le trafic chiffré n’est désormais qu’un prérequis ; il faut aller plus loin. F5 SSL Orchestrator identifie et catégorise le trafic chiffré afin qu’il soit traité conformément aux politiques définies, garantissant ainsi le respect des réglementations en matière de confidentialité et des pratiques de l’entreprise. Il permet d’acheminer le trafic en fonction de règles, évitant ainsi d’avoir à connecter en série plusieurs dispositifs de sécurité.
Cisco Firepower NGFW intègre des fonctionnalités de déchiffrement SSL, mais les entreprises peuvent choisir de confier cette tâche à F5 SSL Orchestrator afin que toute la puissance considérable de Cisco Firepower NGFW puisse être consacrée à la protection de leur réseau.
Ensemble, F5 SSL Orchestrator et Cisco Firepower NGFW contribuent à optimiser la capacité d’action, la disponibilité et l’orchestration, renforçant ainsi la posture de sécurité et l’atténuation des menaces, tout en pérennisant les investissements existants dans les solutions de sécurité et en offrant une expérience utilisateur supérieure.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.